Cyberattaques : vos équipements connectés sont-ils suffisamment protégés ?
Des cyberattaques aux conséquences très concrètes
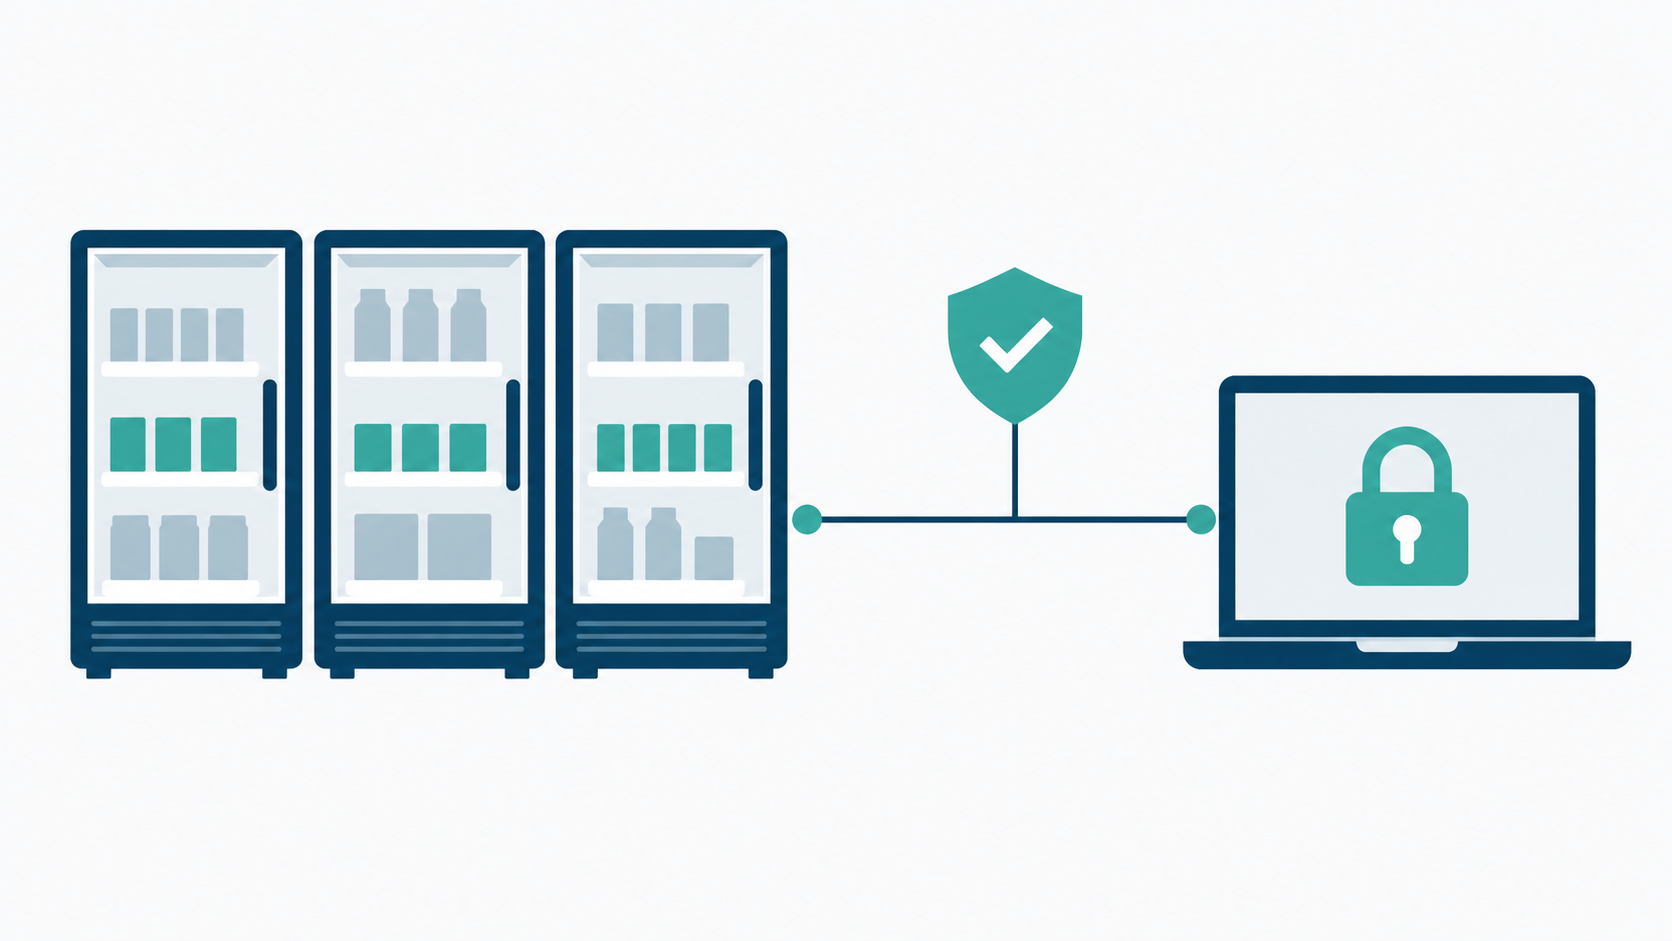
Dans la nuit du 11 au 12 octobre 2026, une cyberattaque visant les installations frigorifiques de plusieurs centaines de supermarchés français a provoqué des ruptures de la chaîne du froid. Des marchandises ont dû être jetées et certains magasins ont temporairement fermé. Un événement qui montre à quel point la sécurité informatique peut avoir un impact direct sur l’activité d’un commerce.
D’autres incidents récents illustrent la diversité des menaces. Le Conservatoire national des arts et métiers a annoncé une fuite de données à la suite d’une attaque survenue le 2 octobre. Fin septembre, l’ANSSI a également publié son rapport sur les cyberattaques ayant touché la Direction générale des finances publiques durant l’été, soulignant des faiblesses dans la gestion des identités, le cloisonnement des systèmes et la détection des activités suspectes.
Pour les entreprises comme pour les collectivités, ces événements rappellent l’importance d’anticiper les risques afin de limiter les interruptions de service, les pertes financières et l’exposition de données sensibles.
La cybersécurité concerne aussi vos équipements connectés
Les ordinateurs et les serveurs ne sont pas les seuls équipements à protéger. Installations frigorifiques, caméras, bornes de services, laveries automatiques ou cabines photo peuvent également disposer de connexions réseau et d’accès de maintenance à distance.
Ces accès nécessitent une attention particulière. À la suite des attaques contre les systèmes de réfrigération, le CERT-FR a notamment recommandé de supprimer l’exposition directe des interfaces de gestion sur Internet, de sécuriser les accès distants et d’appliquer les mesures de protection préconisées par les fabricants.
Identifier les équipements connectés, maîtriser les accès des prestataires et maintenir les systèmes à jour sont donc des étapes essentielles pour renforcer la sécurité de votre installation.
Mistralcom vous accompagne avec trois protections complémentaires
Un pare-feu avec filtrage pour sécuriser votre réseau
Le pare-feu contrôle les communications entre votre réseau et l’extérieur. Associé au filtrage des sites, des applications et des connexions à risque, il contribue à limiter les accès indésirables et à réduire l’exposition de votre infrastructure aux menaces.
Une protection EDR et un SOC pour détecter et réagir
Sur les ordinateurs et serveurs compatibles, l’EDR détecte les comportements suspects et permet d’engager des actions pour limiter la propagation d’une attaque. Le SOC complète cette protection par une surveillance et une réponse aux alertes 24 h/24 et 7 j/7, afin de faciliter la prise en charge des incidents.
Un bastion pour maîtriser les accès à distance
Les prestataires techniques ont parfois besoin de se connecter à vos équipements pour assurer leur maintenance. Le bastion permet de centraliser, de contrôler et de tracer ces accès. Vous maîtrisez ainsi davantage les interventions réalisées sur vos systèmes, en coordination avec vos prestataires.
Une protection adaptée à votre environnement
Ces solutions s’inscrivent dans une démarche globale, adaptée à vos équipements et à vos usages. Mistralcom vous accompagne également dans la protection de Microsoft 365, la gestion des mises à jour et la supervision de votre parc informatique. Les sauvegardes et les solutions de reprise d’activité complètent cette démarche pour préparer la remise en service après un incident.